Cyberangriffe auf Krankenhäuser sind längst keine rein technischen Probleme mehr. Wenn zentrale IT-Systeme ausfallen, können Untersuchungen, Diagnostik, Kommunikation und andere kritische Versorgungsprozesse unmittelbar betroffen sein. Gleichzeitig stehen viele Kliniken vor der Herausforderung, Cybersecurity mit knappen personellen und finanziellen Ressourcen zu organisieren.
Die entscheidende Frage lautet deshalb nicht nur: Wie lässt sich ein Cyberangriff verhindern? Sondern: Wie bleibt ein Krankenhaus auch dann handlungsfähig, wenn ein Angriff erfolgreich ist?
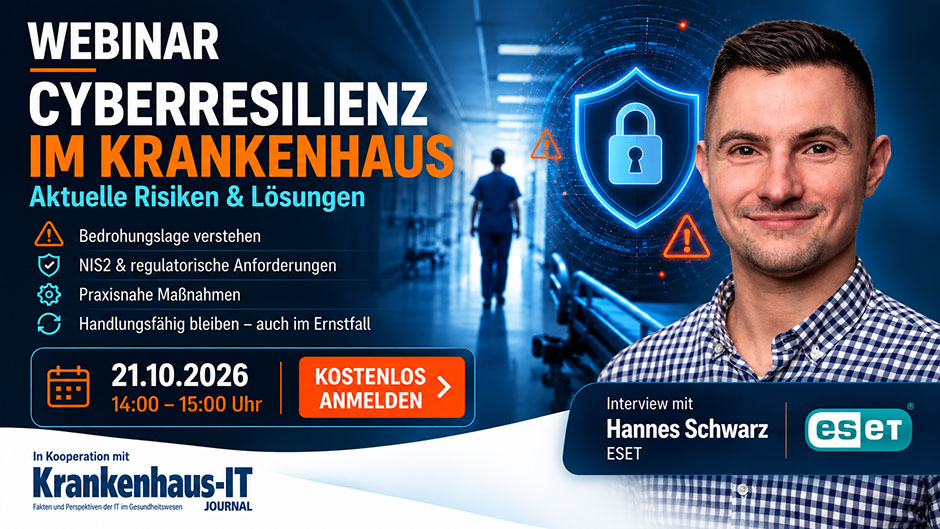
Im Interview erläutert Hannes Schwarz, Product Marketing Manager bei ESET DACH worauf es bei Cyberresilienz im Krankenhaus ankommt, welche technischen und organisatorischen Maßnahmen eine Rolle spielen und wie Kliniken mit den Anforderungen an Sicherheit, Verfügbarkeit und Wiederherstellungsfähigkeit umgehen können.
Was bedeutet Cyberresilienz im Krankenhaus konkret – und wo beginnt sie?
Hannes Schwarz: Cyberresilienz bedeutet für mich, dass ein Krankenhaus auch während eines Cyberangriffs handlungsfähig bleibt und kritische Behandlungsprozesse schnell wieder aufnehmen kann. Sie beginnt mit Transparenz: Welche Systeme, Daten und Abhängigkeiten sind für die Versorgung unverzichtbar? Das BSI empfiehlt, diese Abhängigkeiten systematisch zu analysieren. Darauf bauen Prävention, Angriffserkennung, Notfallplanung und Wiederherstellung auf. Im Webinar zeigen wir, wie sich daraus konkrete Prioritäten für den Klinikalltag ableiten lassen.
Welche technischen und organisatorischen Maßnahmen haben aus Ihrer Sicht den größten Effekt?
Hannes Schwarz: Technisch sind für Krankenhäuser aus meiner Sicht vor allem drei Bereiche entscheidend. Erstens schützt Endpoint-Schutz Arbeitsplätze (Clients), Server und medizinisch genutzte Systeme. Zweitens führen XDR-Lösungen Informationen aus verschiedenen Bereichen der IT zusammen, sodass verdächtige Aktivitäten, Anomalien und Angriffsmuster früher erkannt und eingeordnet werden können. Drittens helfen getestete, möglichst getrennte Backups dabei, kritische Systeme nach einem Vorfall kontrolliert wiederherzustellen.
Für eine ganzheitliche Absicherung sind selbstverständlich weitere technische und organisatorische Maßnahmen notwendig. Dazu gehören unter anderem geeignete Prozesse, klare Verantwortlichkeiten und eine kontinuierliche Bewertung der Risiken. Gerade bei knappen Fachkräften und Budgets sollten Sicherheitsabläufe möglichst automatisiert und zentral steuerbar sein. ESET unterstützt Krankenhäuser dabei mit entsprechenden Technologien und MDR-Services. Wie diese Bausteine sinnvoll zusammenspielen können, zeigen wir im Webinar anhand konkreter Szenarien aus dem Krankenhaussektor.
Wie sollten Krankenhäuser mit dem Spannungsfeld zwischen Sicherheit, Verfügbarkeit und knappen Ressourcen umgehen?
Hannes Schwarz: Im Krankenhaus ist Verfügbarkeit selbst ein Sicherheitsziel: Wenn zentrale Systeme wie KIS oder PACS ausfallen, kann das unmittelbar die Patientenversorgung beeinträchtigen. Deshalb sollten Kliniken zunächst die wichtigsten Behandlungsprozesse identifizieren und Schutzmaßnahmen daran ausrichten.
Gleichzeitig fehlen vielerorts spezialisierte Fachkräfte und ausreichende Budgets. Darauf weisen auch ärztliche Verbände hin: Der Deutsche Ärztetag fordert, notwendige Investitionen in eine resiliente Krankenhaus-IT dauerhaft sicherzustellen. Besonders wirksam sind aus meiner Sicht eine klare Priorisierung kritischer Systeme, automatisierte Sicherheitsfunktionen und Managed Services wie ESET MDR. Sie können Routineaufgaben reduzieren und interne Teams bei Überwachung und Reaktion unterstützen.
Für eine belastbare Sicherheitsstrategie müssen natürlich auch weitere technische, organisatorische und personelle Aspekte berücksichtigt werden. So lassen sich Sicherheit und Verfügbarkeit stärken, ohne sämtliche Kompetenzen rund um die Uhr selbst vorhalten zu müssen. Weitere Wege, wie Krankenhäuser mit begrenzten Ressourcen umgehen können, beleuchten wir im Webinar.
Welche Rolle spielen NIS2 und die steigenden regulatorischen Anforderungen bei der praktischen Umsetzung?
Hannes Schwarz: NIS2 und das BSIG machen deutlich, dass Cybersecurity eine Managementaufgabe ist. Für die praktische Umsetzung sind aus meiner Sicht drei Bereiche besonders wichtig: Erstens müssen Risiken und kritische Versorgungsprozesse systematisch analysiert werden. Zweitens braucht es belastbare Prozesse für Vorfälle, die Aufrechterhaltung des Betriebs und die Zusammenarbeit mit Dienstleistern. Drittens müssen Schutzmaßnahmen, Verantwortlichkeiten und ihre Wirksamkeit nachvollziehbar dokumentiert werden.
Darüber hinaus sind selbstverständlich weitere technische und organisatorische Maßnahmen für eine ganzheitliche Absicherung notwendig. Dazu gehören auch der Schutz sensibler Gesundheitsdaten, angemessene Zugriffskontrollen, Schulungen und ein belastbares Risikomanagement. Entscheidend ist, die Anforderungen nicht isoliert als Compliance-Aufgabe zu betrachten, sondern mit den tatsächlichen Abläufen und Risiken des Krankenhauses zu verbinden.
ESET kann dabei mit Lösungen für Prävention, Erkennung und Reaktion unterstützen. Im Webinar zeigen wir, wie sich regulatorische Vorgaben in praktikable Maßnahmen übersetzen lassen, ohne dass daraus ein rein theoretisches Compliance-Projekt wird.
Was wären Ihre drei wichtigsten Empfehlungen für ein Krankenhaus, das seine Cyberresilienz jetzt systematisch verbessern möchte?
Hannes Schwarz: Erstens: Schaffen Sie Transparenz über kritische Systeme, Daten und Abhängigkeiten. Nur wenn klar ist, welche Komponenten für die Patientenversorgung unverzichtbar sind, lassen sich Risiken sinnvoll priorisieren.
Zweitens: Verbinden Sie Prävention, Erkennung und Reaktion. Dazu gehören beispielsweise ein wirksamer Endpoint-Schutz und XDR, das relevante Sicherheitsinformationen zusammenführt und dadurch Angriffsmuster schneller sichtbar macht. MDR-Services können interne Teams bei der kontinuierlichen Überwachung und Reaktion entlasten.
Drittens: Testen Sie Backups, Wiederanlauf und Notfallkommunikation regelmäßig. Cybersecurity sollte dauerhaft finanziert und als Bestandteil der Versorgungsqualität verstanden werden – nicht als einmaliges IT-Projekt. Natürlich gehören für eine ganzheitliche Cyberresilienz weitere technische, organisatorische und personelle Maßnahmen dazu.
Mein wichtigster Rat ist daher: nicht alles gleichzeitig umsetzen zu wollen, sondern mit den kritischsten Versorgungsprozessen zu beginnen und die Maßnahmen Schritt für Schritt auszubauen. Im Webinar zeigen wir, wie sich daraus eine realistische Roadmap entwickeln lässt, die auch knappe Ressourcen berücksichtigt.
Über das Webinar:
Cyberresilienz im Krankenhaus – Aktuelle Risiken & Lösungen am 21.Oktober 2026 / 14.00 - 15.00 Uhr
Erfahren Sie, wie Krankenhäuser aktuelle Cyberrisiken bewerten, welche Rolle NIS2 spielt und mit welchen Maßnahmen sie ihre Cyberresilienz stärken. Wie diese Anforderungen im Krankenhaus konkret umgesetzt werden können und welche Maßnahmen dabei besonders relevant sind, erläutert Hannes Schwarz gemeinsam mit Philipp Plum im Webinar:
Cyberresilienz im Krankenhaus – Aktuelle Risiken & Lösungen
21. Oktober 2026 | 14:00–15:00 Uhr
Die Antworten auf alle Fragen aus diesem Interview sowie konkrete Szenarien und Handlungsempfehlungen für den Krankenhausalltag erhalten Sie im Webinar.
Jetzt anmelden und am 21.10.2026 dabei sein.
In Kooperation mit dem Krankenhaus-IT Journal.