Die EU-KI-Verordnung (EU AI Act) ist veröffentlicht. Viele Hersteller von Medizinprodukten und IVD sowie andere Akteure im Gesundheitswesen stehen vor der großen Aufgabe, den über 140 Seiten umfassenden Gesetzestext zu verstehen und die Anforderungen zu erfül-len. Beachten Sie: Verstöße gegen den AI Act werden mit Geldstrafen in Höhe von bis zu 7 % des jährlichen Umsatzes geahndet.
Dieser Artikel erspart Recherchearbeit und gibt konkrete Tipps, wie Hersteller (und andere Akteure) die Anforderungen schnell erfüllen.
Praxistipp:
Nutzen Sie das kostenlose AI Act Starter-Kit, um schnell Konformität zu erreichen und im nächsten QM-Audit zu glänzen.
Medizinprodukte- und IVD-Hersteller ohne KI-basierte Produkte sollten diesen Artikel lesen.
Anwendbarkeit des AI Act für Medizinprodukte und IVD
Die Hoffnung hat sich nicht erfüllt, dass durch den Omnibus Act der AI Act für Medizinprodukte und IVD nicht mehr relevant ist. Im Gespräch war, die Verordnungen 2017/745 (MDR) und 2017/746 (IVDR) vom Abschnitt A des Anhangs I in den Anhang B zu verschieben, wodurch die meisten Anforderungen für diese Produkte obsolet geworden wären.
Von dieser im Mai 2026 getroffenen Erleichterung profitieren nur Produkte, die unter die Maschinenverordnung fallen.
1. Wen der AI Act betrifft (nicht nur Hersteller!)
Die EU-KI-Verordnung 2024/1689 (kurz: AI Act) betrifft viele Akteure im Gesundheitswesen. Der AI Act ist meist anwendbar, wenn die dafür hergestellten oder dort verwendeten Produkte ein „KI-System“ sind oder beinhalten. Er betrifft auch die Hersteller, welche KI anwenden, beispielsweise LLMs bei der Entwicklung von Medizinprodukten und bei regulatorischen Prozessen.
Leider definiert der AI Act den Begriff „KI-System“ sehr schwammig.
Definition „KI-System“
Maschinengestütztes System, das für einen in unterschiedlichem Grade autonomen Betrieb ausgelegt ist und das nach seiner Betriebsaufnahme anpassungsfähig sein kann und das aus den erhaltenen Eingaben für explizite oder implizite Ziele ableitet, z. B. Ausgaben wie etwa Vorhersagen, Inhalte, Empfehlungen oder Entscheidungen erstellt werden, die physische oder virtuelle Umgebungen beeinflussen können;
KI-Verordnung, Artikel 3 (1)
Eine Kritik dieser Definition findet sich in diesem Fachartikel.
Eine hilfreiche Vereinfachung der Definition besteht darin, die KI-Systeme im Sinne der KI-Verordnung mit Software-Systemen oder Software-Komponenten gleichzusetzen, die Verfahren des maschinellen Lernens (ML) nutzen, d. h. ein „ML-Modell“ sind oder beinhalten.
Weiterführende Hinweise
Der AI Act ist eines von vielen Gesetzen, die Hersteller KI-basierter Medizinprodukte beachten müssen. Sie finden hier eine Übersicht der regulatorischen Anforderungen an diese KI-basierten Produkte und hier eine Übersicht zum Einsatz der KI im Gesundheitswesen.
1.1 Anbieter/Hersteller
1.1.1 Definitionen
Alleine die Tatsache, dass ein IVD oder ein Medizinprodukt Verfahren des maschinellen Lernens verwendet, bedeutet nicht zwingend, dass diese Produkte und deren Hersteller nennenswerte Anforderungen des AI Act (Anforderungen an Hochrisiko-Systeme) erfüllen müssen.
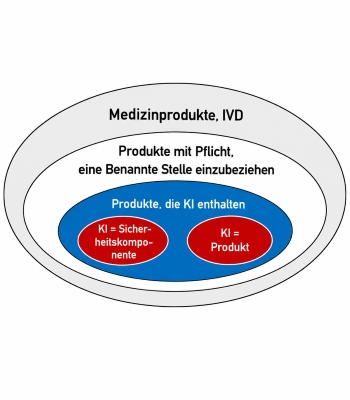
Das ist nur der Fall, falls zwei Bedingungen erfüllt sind (s. Abb. 1):
- Das Produkt (Medizinprodukt bzw. IVD) fällt in eine Klasse, bei der eine Benannte Stelle in das Konformitätsbewertungsverfahren nach MDR bzw. IVDR eingebunden werden muss. Das sind die Medizinprodukte der Klassen I*, IIa, IIb und III bzw. IVD der Klassen As, B, C und D.
- Die KI (präziser: das Machine-Learning-Modell) stellt entweder selbst das Produkt dar oder dient als „Sicherheitsbauteil“ eines Produkts.
Der AI Act definiert den Begriff „Sicherheitsbauteil“.
Definition Sicherheitsbauteil
Bestandteil eines Produkts oder KI-Systems, der eine Sicherheitsfunktion für dieses Produkt oder KI-System erfüllt oder dessen Ausfall oder Störung die Gesundheit und Sicherheit von Personen oder Eigentum gefährdet;
KI-Verordnung, Artikel 3 (14)
Achtung: Der Digital Omnibus Act plant eine Änderung dieser Begriffsdefinition.
Somit kann ein Sicherheitsbauteil sowohl ein Teil einer Standalone-Software als auch Teil eines physischen Produkts sein.
Produkte der niedrigsten Klasse (z. B. MDR Klasse I), welche Verfahren des maschinellen Lernens verwenden, fallen zwar unter die KI-Verordnung, aber sie zählen nicht als Hochrisiko-Produkte. Daher müssen sie in der Regel keine in der Praxis relevanten (geprüften) Anforderungen erfüllen.
1.1.2 Künftige Ergänzung durch
„Only certain AI systems are subject to regulatory obligations and oversight under the AI Act“ dürfte für viele der Lieblingssatz aus dem Entwurf der Leitlinie „on the definition of an artificial intelligence system established by Regulation (EU) 2024/1689 (AI Act)“ lauten. Denn er stellt klar, dass nicht alle KI-basierten Medizinprodukte bzw. IVD unter den AI Act fallen.
Damit klärt er aber weder, was KI-basierte Produkte sind, noch, welche dieser Produkte vom AI Act betroffen sind.
Auf 13 Seiten mühen sich die Autoren um Klarstellung. Das gelingt nicht immer. So heißt es etwa an einer Stelle, dass KI zu unterscheiden sei von „systems that are based on the rules defined solely by natural person“. An anderer Stelle schreiben die Autoren, dass KI-Systeme Ziele verfolgen müssten. Dazu zählten „clearly stated goals that are directly encoded by the developer into the system“.
Was zumindest klarer wird, ist, dass die Definition von KI sich nicht auf das Machine Learning beschränkt, sondern auch „reasoning“ und „logical inference“ einbezieht, wie das bei „early generation expert systems“ der Fall sei.
Dass bereits „operations such as sorting, searching, matching, chaining“ dazuzählen können, wundert. Denn welche Software führt diese Operationen nicht aus? Hingegen zählen die Autoren die logistische Regression nicht mehr zur KI, weil diese nicht über „basic data processing“ hinausginge.
Achtung: Es wird nur wenige Medizinprodukte geben, die maschinelles Lernen (ML) verwenden und nicht als Hochrisiko-Produkte zählen. Denn KI/ML-basierte Produkte enthalten immer Software oder sind eigenständige Software. Für derartige Medizinprodukte greift die Regel 11 der MDR. Diese wird inzwischen (leider) so ausgelegt, dass insbesondere Software as a Medical Device mindestens als Klasse IIa klassifiziert werden muss.
Für IVD sind die Klassifizierungsregeln nach Anhang VIII der IVDR anzuwenden.
Eine praktikable Vereinfachung ist es daher, ML-basierte IVD und Medizinprodukte zunächst mit Hochrisiko-Produkten gleichzusetzen. Beispiele für Ausnahmen von dieser Regel nennt Kapitel 1.1.2.
1.1.3 Beispiele für Hochrisiko-Produkte und Nicht-Hochrisiko-Produkte
Kategorie: KI-System ist … | Beispiel | Einstufung |
das Medizinprodukt selbst | KI-/ML-basierte Software einer Dialysemaschine, welche die Ultrafiltration steuert | Hochrisiko-Produkt |
Teil eines Sicherheitsbauteils des Medizinprodukts | KI/ML-basierte Software einer Dialysemaschine, welche die Ultrafiltration steuert | Hochrisiko-Produkt |
Teil eines Bauteils des Produkts, das kein Sicherheitsbauteil ist | KI/ML-basierte Softwarekomponente, welche die Nutzung des Produkts auswertet, um dem Hersteller Hinweise über den Verstoß gegen Lizenzbedingungen zu geben | Kein Hochrisiko-Produkt |
eine General-Purpose-AI (konkret ein LLM eines der großen Anbieter, etwa OpenAI) | LLM zum Schreiben von Software-Code, der Teil eines Medizinprodukts wird | Kein Hochrisiko-Produkt |
Tabelle 1: Beispiele für Hochrisiko-Produkte und Sicherheitsbauteile
1.1.4 Sonderfall „Bestimmte KI-Systeme“
In Artikel 50 führt der AI Act den Begriff der „bestimmten KI-Systeme“ ein, ohne ihn zu definieren. Unter Umständen fallen auch IVD und Medizinprodukte darunter (s. Tabelle 2).
Eigenschaft des Produkts | Beispiel | Konsequenz |
KI-System ist für direkte Interaktion mit natürlichen Personen bestimmt | Software zur Diagnose maligner Hautveränderungen | Die Anbieter (Hersteller) müssen die Personen über den Einsatz der KI informieren. |
KI-System dient der Emotionserkennung | Software für den Einsatz in der Psychotherapie | Betreiber müssen die betroffenen Personen über den Einsatz der KI und die Verwendung der Daten informieren. |
Tabelle 2: Beispiele für „Bestimmte KI-Systeme“
Noch im Entwurfsstatus sind zwei Dokumente der EU, die Artikel 50 des AI Act betreffen:
- Draft Guidelines
- Code of Practice (Umsetzungsbeispiele)
Unter anderem verpflichtet der Artikel die Provider zu Transparenz, wenn KI genutzt wird – es sei denn, das ist offensichtlich. Die Richtlinie stellt klar, dass diese Information textuell, visuell (z. B. durch Symbole) oder multimodal übermittelt werden dürfen.
Allerdings ist dabei von durchschnittlichen Anwendern und deren Erwartungshorizont und Fähigkeiten auszugehen. Das bedeutet bei Medizinprodukten, dass das Usability Engineering um diesen Aspekt erweitert werden muss. Am besten besprechen Sie das mit unserem Usability-Team.
1.2 Sonstige Akteure
Die KI-Verordnung stellt bei Hochrisiko-Produkten (und damit IVD und Medizinprodukten) Anforderungen nicht nur an die Hersteller, sondern auch an weitere Akteure:
- Betreiber (z. B. Krankenhäuser, Labore)
- Importeure/Einführer
- Händler
Die Anforderungen an die Betreiber beschreibt Kapitel 2.3 sowie noch ausführlicher dieser Artikel.
2. Diese Anforderungen stellt der AI Act
2.1 Übersicht
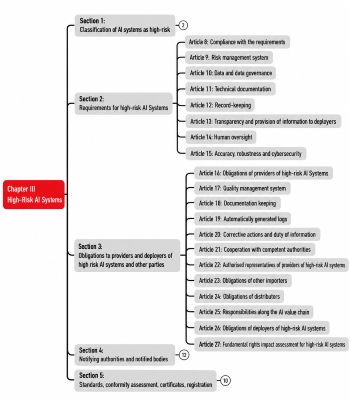
Der AI Act formuliert die Anforderungen an die Hochrisiko-Produkte in Kapitel III. Mit 49 Artikeln ist es das umfangreichste Kapitel (s. Abb. 2). Produkte anderer Risikokategorien behandelt dieser Beitrag nicht.
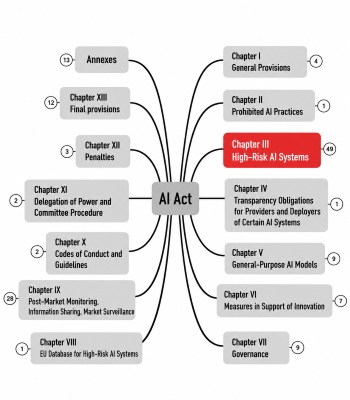
Abb. 2: Die 49 Artikel der KI-Verordnung betreffen die Hochrisiko-Produkte. (zum Vergrößern klicken)
Diese 49 Artikel sind in fünf Abschnitte (Sections) aufgeteilt (s. Abb. 3). Die Anforderungen an die KI-Systeme finden sich in den Abschnitten 2 und 3.
Tipp: Konformität mit dem AI Act Starter-Kit schnell erreichen
Laden Sie sich das AI Act Starter-Kit herunter. Es enthält nicht nur die vollständigen Mindmaps als PDF und im XMind-Format, sondern auch weitere hilfreiche Informationen.
2.2 Anforderungen an die Hersteller
Dieser Abschnitt fasst die wichtigsten Anforderungen des AI Act an die Hersteller zusammen.
Anforderung | Artikel | Kommentar |
9 | Die Schutzziele betreffen auch die Grundrechte. Das Testen wird explizit gefordert. Konkrete Risiken, die die Hersteller betrachten müssen, werden vorgegeben, z. B. „data poisoning“ und Cybersecurity-Probleme. | |
Daten-Governance | 10 | Vorgaben zum Umgang mit Trainings-, Validierungs- und Testdaten |
11 | Die TD kann und soll mit der TD von Medizinprodukten/IVD zusammengelegt werden. | |
Aufzeichnungspflichten | 12 | Gemeint ist eine Protokollierung u. a. der Nutzung und Input-Daten, beispielsweise im Sinne von Audit-Trails, um die Post-Market Surveillance zu vereinfachen. |
Informationen | 13 | Es wird eine elektronische(!) Gebrauchsanweisung gefordert. |
Menschliche Aufsicht | 14 | Die menschliche Aufsicht bei der Nutzung der Systeme soll helfen, Risiken zu vermindern. Es gibt viele Querbezüge zur Gebrauchstauglichkeit dieser Produkte. |
Genauigkeit, Robustheit und Cybersicherheit | 15 | Diese Anforderungen betreffen nicht nur die Entwicklung der Produkte, sondern auch organisatorische Maßnahmen. Der AI Act schließt selbstlernende Systeme nicht aus, im Gegensatz zu einigen deutschen Benannten Stellen bei Medizinprodukten. |
16, 17 | Dieses System kann und sollte mit dem bestehenden QMS betrieben werden. Es setzt zusätzliche/geänderte Vorgabedokumente voraus (s. u.). | |
Konformitätsbewertungsverfahren, Konformitätserklärung und CE-Kennzeichnung | 16, 43, 47, 48 | Es sind Benannte Stellen einzubeziehen (das werden hoffentlich die gleichen Benannten Stellen sein wie die für die Medizinprodukte/IVD). |
Pflicht zur Registrierung in einer Datenbank (bei Medizinprodukten und IVD nicht notwendig!) | 16, 49 | Vergleichbar mit EUDAMED |
Vigilanzsystem, Zusammenarbeit mit Behörden | 16, 20, 21 | Vergleichbar der Vigilanz bei MDR und IVDR |
Anforderungen an Barrierefreiheit | 16 |
|
Bestellung eines EU-Bevollmächtigten |
| Falls der Hersteller („Anbieter“) nicht in der EU sitzt |
Tabelle 3: Übersicht der wichtigsten Anforderungen an die Anbieter
2.3 Anforderungen an die Betreiber
2.3.1 Was ein Betreiber ist
Die KI-Verordnung definiert den Begriff Betreiber:
Definition Betreiber
Eine natürliche oder juristische Person, Behörde, Einrichtung oder sonstige Stelle, die ein KI-System in eigener Verantwortung verwendet, es sei denn, das KI-System wird im Rahmen einer persönlichen und nicht beruflichen Tätigkeit verwendet;
KI-Verordnung, Artikel 3 (4)
Damit zählt ein Medizinproduktehersteller, der LLMs verwendet (z. B. Microsoft Copilot) als Betreiber.
Im Gegensatz zu MDR und IVDR kennt die KI-Verordnung das Konzept der Eigenherstellung bzw. der Inhouse-IVD nicht. Aber wenn eine Gesundheitseinrichtung ein KI-System selbst entwickelt und in Betrieb nimmt, zählt sie der AI Act zu den Anbietern. Denn definitionsgemäß gelten auch diejenigen Betreiber als Anbieter, die KI-Systeme „unter ihrem eigenen Namen […] in Betrieb nehmen“.
Definition Anbieter
Eine natürliche oder juristische Person, Behörde, Einrichtung oder sonstige Stelle, die ein KI-System oder ein KI-Modell mit allgemeinem Verwendungszweck entwickelt oder entwickeln lässt und es unter ihrem eigenen Namen oder ihrer Handelsmarke in Verkehr bringt oder das KI-System unter ihrem eigenen Namen oder ihrer Handelsmarke in Betrieb nimmt, sei es entgeltlich oder unentgeltlich;
KI-Verordnung, Artikel 3 (3)
Beispielsweise zählt ein Krankenhaus oder medizinisches Labor, das ein KI-System selbst entwickelt und z. B. für diagnostische Zwecke in Betrieb nimmt, als Anbieter.
Die KI-Verordnung gilt explizit auch für „Produkthersteller, die KI-Systeme zusammen mit ihrem Produkt unter ihrem eigenen Namen oder ihrer Handelsmarke in Verkehr bringen oder in Betrieb nehmen“ (Artikel 2(1)e)).
Achtung: (Künftiges) Verbot der Eigenherstellung beachten
MDR und IVDR verbieten Eigenherstellungen von Produkten, die es in ähnlicher Version kommerziell und CE-gekennzeichnet am Markt gibt, unabhängig davon, ob diese ein KI-System enthalten oder nicht.
Allerdings gelten für die Vorgaben zur Eigenherstellung Übergangsfristen. Für Inhouse-IVD findet Artikel 5(5)d der IVDR erst ab dem 31. Dezember 2030 Anwendung.
2.3.2 Was die Pflichten der Betreiber sind
Die Betreiberpflichten formuliert der AI Act v. a. in Artikel 26.
Pflicht | Kommentar |
Zweckbestimmungsgemäßen Gebrauch sicherstellen | Sicherstellen, dass die Anwender über die notwendigen Kompetenzen verfügen und das Produkt gemäß der Gebrauchsanweisung nutzen. Das schließt ein, dass die Input-Daten der Zweckbestimmung genügen. Der AI Act führt nicht aus, weshalb diese Daten auch „repräsentativ“ sein sollen. Ist die Annahme, dass die Anwender das System trainieren? |
Wenn die Betreiber vermuten, dass das System nicht sicher ist, müssen sie den Anbieter und(!) die Marktaufsichtsbehörden informieren. | |
Protokolle aufbewahren | Die KI-Systeme müssen Protokolle für die Post-Market Surveillance erzeugen (z. B. Audit-Logs). Diese müssen die Betreiber aufbewahren. Dass sie dabei in den Konflikt mit dem Datenschutz geraten können, ist den Autoren des AI Act bewusst. |
Über den Einsatz informieren | Die Betreiber müssen die Arbeitnehmenden und deren Vertreter (z. B. den Betriebsrat) informieren. |
Datenschutz gewährleisten | Der AI Act verlangt von den Betreibern, ihren Pflichten durch die DSGVO nachzukommen. |
Tabelle 4: Übersicht der wichtigsten Anforderungen an die Betreiber
Weiterführende Informationen
Bitte beachten Sie den Artikel zu den Anforderungen des AI Act an die Betreiber (Deployer).
3. Ab wann die Anforderungen gelten
Die Zeitpunkte für das Inkrafttreten und den Geltungsbeginn definiert der Artikel 113.
„KI-VO“ ist die Verordnung (EU) 2024/1689 in der Fassung der Verordnung (EU) 2026/1744. „Omnibus“ ist die Verordnung (EU) 2026/1744 selbst.
Datum | Was gilt bzw. passiert | Rechtsgrundlage |
13.06.2024 | Die KI-Verordnung wird erlassen. | VO (EU) 2024/1689 vom 13.06.2024 |
12.07.2024 | Veröffentlichung im Amtsblatt | ABl. L, 2024/1689, 12.07.2024 |
01.08.2024 | Die KI-Verordnung tritt in Kraft. | Art. 113 Abs. 1 KI-VO |
02.02.2025 | Kapitel I und II gelten: Begriffe, KI-Kompetenz (Art. 4) und verbotene Praktiken (Art. 5). | Art. 113 Abs. 3 lit. a KI-VO |
02.08.2025 | Es gelten die Regeln für benannte Stellen und notifizierende Behörden (Kap. III Abschnitt 4) und für KI-Modelle mit allgemeinem Verwendungszweck (Kap. V). Außerdem gelten Governance (Kap. VII), Sanktionen (Kap. XII, außer Art. 101) und Art. 78. | Art. 113 Abs. 3 lit. b KI-VO |
02.02.2026 | Frist für die Leitlinien der Kommission zur Einstufung als Hochrisiko-KI | Art. 6 Abs. 5 KI-VO |
27.07.2026 | Der Omnibus tritt in Kraft. Damit gilt eine neue Definition des Begriffs „Sicherheitsbauteil“. Die Pflicht zur KI-Kompetenz ist abgeschwächt: Anbieter und Betreiber müssen nur noch Maßnahmen „zur Unterstützung“ ergreifen. Die Art. 102–110 gelten ab diesem Datum. | Art. 4 Omnibus; Art. 1 Nr. 4 und 5 Omnibus (Art. 3 Nr. 14 und Art. 4 KI-VO); Art. 113 Abs. 3 lit. d KI-VO |
02.08.2026 | Die KI-Verordnung gilt allgemein, z. B. die Transparenzpflichten nach Art. 50. Die Hochrisiko-Pflichten gelten noch nicht. | Art. 113 Abs. 2 KI-VO |
02.12.2026 | Für generative KI, die vor dem 02.08.2026 in Verkehr gebracht wurde, endet die Übergangsfrist für die Kennzeichnung nach Art. 50 Abs. 2. | Art. 5 Abs. 1 lit. ba/bb und Art. 113 Abs. 3 lit. a KI-VO; Art. 111 Abs. 4 KI-VO |
01.08.2027 | Frist für Leitlinien der Kommission zum Zusammenspiel mit MDR und IVDR (Art. 8 Abs. 2, Art. 9 Abs. 10, Art. 17 Abs. 3) | Art. 96 Abs. 1 lit. g KI-VO |
02.08.2027 | Frist für delegierte Rechtsakte der Kommission. Sie können die Art. 9–15 und 17–25 für Produkte nach Art. 6 Abs. 1 einschränken, wenn MDR oder IVDR ein gleichwertiges Schutzniveau bieten. Außerdem müssen die nationalen KI-Reallabore bis dahin einsatzbereit sein. KI-Modelle mit allgemeinem Verwendungszweck, die schon vor dem 02.08.2025 auf dem Markt waren, müssen die Regeln ab diesem Datum erfüllen. | Art. 2 Abs. 13 KI-VO; Art. 57 Abs. 1 KI-VO; Art. 111 Abs. 3 KI-VO |
02.09.2027 | Frist für Leitlinien und ein Muster für den Plan zur Beobachtung nach dem Inverkehrbringen | Art. 72 Abs. 3 KI-VO |
02.12.2027 | Die Hochrisiko-Pflichten gelten für KI-Systeme nach Anhang III. | Art. 113 Abs. 3 lit. c Ziff. i KI-VO |
28.01.2028 | Benannte Stellen, die nach MDR oder IVDR notifiziert sind, müssen bis dahin ihre Benennung nach der KI-Verordnung beantragen. | Art. 43 Abs. 3 KI-VO |
02.08.2028 | Die Hochrisiko-Pflichten gelten für KI-Systeme nach Art. 6 Abs. 1 und Anhang I, also für Medizinprodukte, IVD und ihre Sicherheitsbauteile. Für Hersteller von Medizinprodukten und IVD ist das die wichtigste Frist. | Art. 113 Abs. 3 lit. c Ziff. ii KI-VO |
Tabelle 5: Übersicht der Zeitschiene
Achtung: Der Digital Omnibus Act sieht eine Verschiebung der Fristen vor. Die Anwendbarkeit von Artikel 50 wird teilweise auf August 2026 vorgezogen werden, die Fristen für Medizinprodukte wurde um ein Jahr auf den 02.08.2028 verschoben.
Bestandsprodukte: Medizinprodukte und IVD mit KI, die vor dem 02.08.2028 in Verkehr gebracht oder in Betrieb genommen werden, fallen nur dann unter die Hochrisiko-Pflichten, wenn sie danach in ihrer Konzeption erheblich geändert werden (Art. 111 Abs. 2 KI-VO). Die Pflichten aus Art. 50 und das Verbot nach Art. 5 gelten trotzdem.
4. Das sollten Hersteller jetzt tun
Die Entwicklung von IVD und Medizinprodukten dauert meist Jahre. Daher sind die Hersteller gut beraten, sich ab sofort mit den Anforderungen des AI Act auseinanderzusetzen und nicht bis zum Ende der Übergangsfrist zu warten.
Zudem überprüfen Benannte Stellen bei Audits gezielt, ob die Hersteller Änderungen an den regulatorischen Anforderungen systematisch identifizieren und notwendige Maßnahmen ergreifen. Die KI-Verordnung ist ein Beispiel für solch eine regulatorische Änderung.
Beachten Sie auch den Podcast zur Umsetzung des AI Act bei einem Startup!
Die Direktorin „Global Regulatory Affairs“, Carmen Bellebna, berichtet in dieser Episode darüber, wie sie und ihr Unternehmen DeepEye die Anforderungen des AI Act erfüllen.
Diese und weitere Podcast-Episoden finden Sie auch hier.
Audio Player - 2025-07: AI Act – Ein Praxisbericht
4.1 Kompetenz aufbauen
Die Hoffnung, dass gute Data Scientists in den eigenen Reihen ausreichen, um die gesetzlichen Anforderungen nach Kompetenz zu erfüllen, dürfte nicht erfüllt werden. Umfassenderes Wissen ist notwendig, beispielsweise bei den folgenden Aktivitäten und Bereichen:
- Validierung der Systeme zum Sammeln und Verarbeiten (Pre-Processing) der Trainings-, Validierungs- und Testdaten
- Risikomanagement, das neue Schutzziele und neue Risiken einbeziehen muss
- Umsetzung künftig erscheinender einschlägiger (harmonisierter) Normen
- Testmethoden für KI-Modelle
- Methoden für die Interpretability (= Explainability + Transparency) dieser Modelle
- Datenschutz bei KI-Modellen (insbesondere bei Trainings-, Validierungs- und Testdatensätzen sowie bei den Protokollen)
Hinweis
Die ISO 13485 verpflichtet die „Organisationen“ sogar dazu, die Kompetenzen spezifisch für jedes einzelne Entwicklungsprojekt/Produkt festzulegen.
Der AI Act verlangt in Artikel 4, die Kompetenz „nach besten Kräften“ sicherzustellen. Es wird nicht ausgeführt, welche Kompetenzen gemeint sind. Das KI-Gesetz der EU schließt auch die Betreiber und Anwender von seinen Forderungen nicht aus.
Weiterführende Informationen
Der KI-Leitfaden des Johner Instituts, der auch von den Benannten Stellen genutzt wird, enthält wichtige Checklisten. Anhand dieser können Sie die Konformität Ihrer KI-basierten Medizinprodukte prüfen und herstellen.
4.2 QM-Vorgaben erweitern
Die Hersteller werden ihre Vorgabedokumente wie Verfahren- und Arbeitsanweisungen, Checklisten und Templates anpassen und ergänzen, um die zusätzlichen Anforderungen der KI-Verordnung zu erfüllen.
Diese Vorgabedokumente müssen fortlaufend daraufhin überprüft werden, ob sie dem Stand der Technik (insbesondere harmonisierten Normen) entsprechen, und geschult werden.
4.3 Externe Partner auswählen und managen
Der AI Act wirkt sich nicht nur auf das Arbeiten innerhalb der Unternehmen aus, sondern auch auf deren Interaktion mit Externen. Das betrifft etwa die folgenden Tätigkeiten:
- Lieferanten identifizieren, qualifizieren und fortlaufend bewerten (z. B. Open-Source-Modelle, Entwicklungsdienstleister, Benannte Stellen)
- Händler auswählen, instruieren, überprüfen
- Ggf. EU-Bevollmächtigte auswählen
- Partner für Schulungen und Beratung auswählen (Tipp: Johner Institut)
- KI-Reallabore finden
- Förderprogramme recherchieren, Forschungszulagen beantragen
5. Hintergrund, Kritik, Aktuelles
a) Hintergrund
Auf ihrer Webseite Neue Vorschriften für künstliche Intelligenz – Fragen und Antworten kündigt die EU an, KI in allen Branchen risikobasiert regulieren und die Einhaltung der Vorschriften überwachen (lassen) zu wollen.
Die EU sieht die Chancen des Einsatzes von KI, aber auch deren Risiken. Sie erwähnt explizit die Gesundheitsversorgung und möchte durch eine EU-weite Regulierung die Fragmentierung des Binnenmarkts verhindern.
Die Regulierung soll sowohl Hersteller als auch Anwender betreffen. Die umzusetzenden Vorschriften hängen davon ab, ob das KI-System als Hochrisiko-KI-System eingestuft wird oder nicht. Produkte, die unter die MDR oder IVDR fallen und für die die Beteiligung einer Benannten Stelle gefordert ist, gelten als Hochrisikoprodukte.
Ein Schwerpunkt der Regulierung wird die biometrische Fernidentifizierung betreffen.
Die Regulierung sieht auch eine Überwachung und Auditierung vor; zudem erstreckt sie sich auf importierte Produkte. Die EU plant ein Zusammenspiel dieser Regulierung mit der neuen Maschinenverordnung (wohlgemerkt: Verordnung), die die bisherige Maschinenrichtlinie ablösen würde.
Es soll ein spezieller Ausschuss gegründet werden: „Der Europäische Ausschuss für künstliche Intelligenz soll sich aus hochrangigen Vertretern der zuständigen nationalen Aufsichtsbehörden, des Europäischen Datenschutzbeauftragten und der Kommission zusammensetzen.“
b) Kritik
Wie immer betont die EU, dass der Standort gefördert werden soll und KMU nicht über Gebühr belastet werden dürfen. Diese Aussagen finden sich auch in der MDR. Aber keine der Verordnungen scheint diesem Anspruch gerecht zu werden.
Kritik an Definitionen
Die Definition ist unscharf. Zu den Verfahren der künstlichen Intelligenz zählen nicht nur das maschinelle Lernen, sondern auch:
– Logik- und wissensgestützte Konzepte, einschließlich Wissensrepräsentation, induktiver (logischer) Programmierung, Wissensgrundlagen, Inferenz- und Deduktionsmaschinen, (symbolischer) Schlussfolgerungs- und Expertensysteme;
– Statistische Ansätze, Bayessche Schätz-, Such- und Optimierungsmethoden
Dieser breite Anwendungsbereich kann dazu führen, dass viele Medizinprodukte, die Software enthalten, in den Anwendungsbereich der KI-Verordnung fallen. Jeder in Software gegossene Entscheidungsbaum wäre demnach ein KI-System.
Die Verordnung definiert zwar den Begriff „Sicherheitskomponente“, aber sie verwendet dafür den nicht definierten Begriff einer Sicherheitsfunktion.
Sicherheitsbauteil
Bestandteil eines Produkts oder KI-Systems, der eine Sicherheitsfunktion für dieses Produkt oder KI-System erfüllt oder dessen Ausfall oder Störung die Gesundheit und Sicherheit von Personen oder Eigentum gefährdet;
AI Act, Artikel 3 (14)
Andere Begriffe definiert die KI-Verordnung nicht in Übereinstimmung mit der MDR, z. B. „Post-Market Monitoring“ oder „serious inicident“.
Kritik am Anwendungsbereich
Die KI-Verordnung wendet sich explizit an Medizinprodukte und IVD. Es gibt damit eine Dopplung an Anforderungen. MDR und IVDR fordern bereits Cybersecurity, ein Risikomanagement, die Post-Market Surveillance, ein Meldesystem, eine Technische Dokumentation, ein QM-System usw. Hersteller müssen nun die Konformität mit zwei Verordnungen nachweisen!
Kritik an risikobasiertem Ansatz
Die Verordnung gilt weitgehend unabhängig davon, wofür die KI im Medizinprodukt eingesetzt wird. Eine Gefährdung der Gesundheit, unabhängig von der Höhe des Risikos, macht das Produkt zum Hochrisikoprodukt.
Selbst eine KI, mit der ein verschleißärmerer Betrieb eines Motors realisiert werden soll, würde unter die EU-Verordnung fallen. Als Konsequenz werden Hersteller sich genau überlegen, ob sie von KI-Verfahren Gebrauch machen. Das kann sich nachteilig auf die Innovation, aber auch auf die Sicherheit und Leistungsfähigkeit von Produkten auswirken. Denn i. d. R. setzen die Hersteller KI ein, um die Sicherheit, Leistungsfähigkeit und Wirksamkeit von Produkten zu verbessern. Andernfalls dürften sie KI gar nicht verwenden.
Mit dieser Forderung ist der Einsatz von KI in Situationen erschwert, in denen Menschen nicht mehr ausreichend schnell reagieren können. Dabei könnte genau in diesen Situationen der Einsatz von KI besonders hilfreich sein.
Wenn wir neben jedes Gerät eine Person setzen müssen, die den Einsatz der KI „wirksam beaufsichtigt“, bedeutet dies das Ende der meisten KI-basierten Produkte.
Kritik an der Klassifizierung
Die unglückliche Regel 11 teilt Software – unabhängig vom Risiko – in den allermeisten Fällen in die Klassen II a oder höher ein. Damit gelten für Medizinprodukte die umfangreichen Anforderungen an Hochrisikoprodukte. Die negativen Auswirkungen dieser Regel 11 werden durch die KI-Verordnung verstärkt.
Kritik an der Realitätsnähe der Anforderungen
In Artikel 10 fordert die KI-Verordnung:
„training, validation, and testing data sets shall be relevant, representative, free of errors and complete.“
Real-World-Daten sind selten fehlerfrei und vollständig. Es bleibt auch unklar, was mit „complete“ gemeint ist. Müssen alle Datensätze vorliegen (was auch immer das bedeutet) oder alle Daten eines Datensatzes?
Kritik an der Übergriffigkeit der Verordnung
Der Anhang der KI-Verordnung verlangt von den Herstellern, den Behörden einen vollständigen Remote-Zugriff auf die Trainings-, Validierungs- und Testdaten zu verschaffen, sogar durch eine API:
Die technische Dokumentation wird von der notifizierten Stelle geprüft. Sofern es relevant ist und beschränkt auf das zur Wahrnehmung ihrer Aufgaben erforderliche Maß, erhält die notifizierte Stelle uneingeschränkten Zugang zu den verwendeten Trainings-, Validierungs- und Testdatensätzen, gegebenenfalls und unter Einhaltung von Sicherheitsvorkehrungen auch über API oder sonstige einschlägige technische Mittel und Instrumente, die den Fernzugriff ermöglichen.
AI Act, Annex IV, Abschnitt 4
Vertrauliche Patientendaten über einen Remote-Zugriff zugänglich zu machen, steht im Konflikt mit der gesetzlichen Forderung nach Data Protection by Design. Gesundheitsdaten zählen zur besonders schützenswerten Kategorie personenbezogener Daten.
Eine externe API zu den Trainingsdaten zu entwickeln und bereitzustellen, bedeutet für die Hersteller einen zusätzlichen Aufwand.
Dass Behörden mit diesem Zugriff die Daten bzw. die KI mit vertretbarem Aufwand und in vertretbarer Zeit herunterladen, analysieren und bewerten können, ist unrealistisch.
Bei anderen, oft sogar kritischeren Daten und Informationen zum Produktdesign und zur Produktion (z. B. Source-Code oder CAD-Zeichnungen) würde niemand ernsthaft verlangen, dass die Hersteller den Behörden einen Remote-Zugriff gewähren müssen.
c) Aktuelles
Stand Juli 2026 sind noch keine Organisationen für den AI Act benannt. Das heißt, dass es noch keine Benannte Stellen für den AI Act gibt. Es ist jedoch zu erwarten, dass alle für die MDR bzw. IVDR Benannten Stellen durch eine Scope-Erweiterung auch für den AI Act zuständig werden.
Ferner soll bei Medizinprodukten und IVD die ZLG die „Competent Authority“ bleiben (auch für den AI Act) und nicht etwa die Bundesnetzagentur.
Achtung: Deutsches KI-MIG im Bundestag verabschiedet
Der Deutsche Bundestag hat das KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG) – das deutsche Durchführungsgesetz zum EU AI Act – beschlossen.
Das KI-MIG benennt die Bundesnetzagentur als zentrale Marktüberwachungs- und Koordinierungsinstanz mit eigenem Kompetenzzentrum. Allerdings gibt es laut § 2 (2) für die im Anhang I Abschnitt A des AI Act genannten Produkte andere Regelungen. Dort bleibt es bei den bisherigen Behörden – bei Medizinprodukten wäre das die ZLG.
Außerdem regelt das Gesetz die Bußgeldverfahren (Ordnungswidrigkeiten bis 50.000 EUR).
Die Akkreditierung der Zertifizierstellen für die Norm ISO 42001 erfolgt davon unabhängig (durch die DAkkS).
Die Norm ist derzeit weder für die MDR und IVDR noch für den AI Act harmonisiert.
Achtung: Lassen Sie sich nur von Organisationen zertifizieren, die dafür akkreditiert sind. Andernfalls ist das Zertifikat wertlos.
6. Fazit und Zusammenfassung
Der AI Act ist da und wird bleiben. Daran ändert auch die breite, teilweise vernichtende Kritik an dieser EU-KI-Verordnung nichts, die wir an anderer Stelle zusammenfassen.
a) Jetzt starten, aber risikobasiert
Daher müssen sich Hersteller mit der Verordnung auseinandersetzen.
Tipp: Starten Sie zeitnah, denn einige Vorgaben lassen sich bei einem bereits entwickelten Produkt nachträglich nur noch schwer erfüllen.
Dabei sollten Sie risikobasiert vorgehen:
- Wie bei der MDR und IVDR hilft es, einerseits frühzeitig zu starten, um Risiken in Audits und für die plangemäße („Time & Budget“) Entwicklung und Vermarktung der Produkte zu minimieren.
- Andererseits müssen sich die Hersteller bewusst sein, dass die Normen für den AI Act erst noch geschrieben und harmonisiert werden. Das kann das Nacharbeiten der QM-Dokumente erfordern.
Der Termin, an dem Medizinprodukte und IVD die Anforderungen an Hochrisiko-Produkte erfüllen müssen, steht fest. Unabhängig von der (schleppenden) Harmonisierung von Normen.
b) Ein „Change Project“ initiieren
Der AI Act bedeutet mehr als „nur ein weiteres Gesetz“. Er betrifft viele Abteilungen:
- Forschung und Entwicklung inkl. Usability Engineering und Data Science
- Qualitätsmanagement inkl. Lieferanten-Management
- Regulatory Affairs inkl. Vigilanz und Auswahl (neuer?) Benannter Stellen
- Datenschutz und IT-Security
- Risikomanagement
- Produktmanagement und Customer-Support
Diese Änderungen erfordern Ressourcen (Geld, ausgebildete Personen) und eine abteilungsübergreifende Planung. Daher sollten die verantwortlichen Führungskräfte ein Change-Projekt aufsetzen und nicht nur Regulatory Affairs mit einem „Mach mal“ beauftragen.
Unterstützung bei der Umsetzung
Das AI Act Starter-Kit verschafft einen ersten Überblick über die anstehenden Aufgaben.
Die Experts des Johner Instituts helfen Herstellern in den Bereichen AI, QM und RA, mit einem schlanken Projekt die Anforderungen des AI Act Schritt für Schritt zu erfüllen.
Änderungshistorie
- 2026-10-04: Tabelle 5 in Abschnitt 3 korrigiert bzw. mit konsilidierten Informationen aktualisiert. Absatz unter der Tabelle eingefügt.
- 2026-08-15: Bei Fristen notiert, dass für Medizinprodukte (Klasse IIa bzw. B und höher) die Frist auf dem 02.08.2028 verschoben wurde.
- 2026-07-02: Drei „Achtung-Kästchen“ ergänzt und Abschnitt 5.c) aktualisiert
- 2026-05-21: Neue Guidance-Dokumente der FDA zum Artikel 50 erwähnt. Dazu nach der Tabelle im Abschnitt 1.1.4 den Text neu geschrieben (mehrere Abschnitte)
- 2026-06-14: In der Einführung die Aktualisierung eingefügt, dafür zwei andere Boxen zu einer verschmolzen.
- 2025-10-20: Im Kapitel 5.b) Unterüberschrift „Kritik an der Übergriffigkeit der Verordnung“ die Referenz auf den Anhang IV sowie das passende Zitat eingefügt. Im Entwurf des AI Act fand sich diese Forderung im Artikel 64.
- 2025-10-18: In Kapitel 2.2 klargestellt, dass die Registrierungspflichten Medizinproduktehersteller nicht betreffen
- 2025-10-17: Aussagen in Kapitel 5 c) zur Akkreditierung präzisiert und Warnung vor nicht akkreditierten Zertifizierstellen eingefügt
- 2025-10-09: Mehrere Änderungen
- Hinweise zum Scope im ersten Absatz im Abschnitt 1 ergänzt
- Beispiel im Abschnitt 1.1.3 hinzugefügt
- In 2.3.1 nach Definitionsbox Beispiel ergänzt
- Kapitel 5 c) („Aktuelles“) eingefügt
- 2025-05-05: Hinweis auf Podcast hinzugefügt
- 2025-04-15: Hinweis am Anfang auf Artikel für Hersteller ohne KI-basierte Produkte ergänzt
- 2025-02-22: Kapitel 5 neu (aus Artikel zum Machine Learning übernommen, umstrukturiert und aktualisiert). Abschnitt 1.1.2 eingefügt. Folgende Nummerierung angepasst
- 2024-10-22: Erste Version des Artikels veröffentlicht
Quelle: © Quelle: Johner Institut GmbH, Prof. Dr. Christian Johner. Der Beitrag wurde zuletzt am 4. Oktober 2026 aktualisiert.
Passend dazu: Im Beitrag wird auch der 28:26 Minuten lange Podcast „2025-07: AI Act – Ein Praxisbericht“ mit Carmen Bellebna zur praktischen Umsetzung des AI Act bei DeepEye verlinkt.
Symbolbild: generiert mit künstlicher Intelligenz (ChatGPT / OpenAI)