Cyberangriffe auf Krankenhäuser sind längst keine rein technischen Probleme mehr. Wenn zentrale IT-Systeme ausfallen, können Untersuchungen, Diagnostik, Kommunikation und andere kritische Versorgungsprozesse unmittelbar betroffen sein. Gleichzeitig stehen viele Kliniken vor der Herausforderung, Cybersecurity mit knappen personellen und finanziellen Ressourcen zu organisieren.
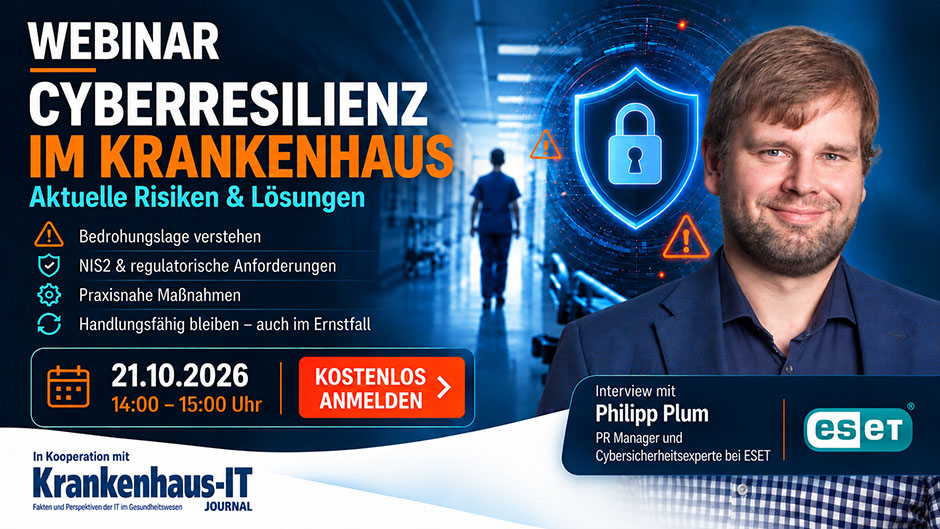
Genau hier setzt das Webinar „Cyberresilienz im Krankenhaus – Aktuelle Risiken & Lösungen“ am 21. Oktober 2026 an. Im Mittelpunkt steht die Frage: Wie können Krankenhäuser auch dann handlungsfähig bleiben, wenn ein Cyberangriff erfolgreich ist?
Philipp Plum erläutert im Interview mit dem Krankenhaus-IT Journal, warum Krankenhäuser besonders attraktive Ziele für Cyberkriminelle sind und welche Rolle der Schutz digitaler Identitäten spielt. Außerdem zeigt er, wie Multi-Faktor-Authentifizierung sowie EDR- und MDR-Lösungen helfen können, Angriffe frühzeitig zu erkennen und die Cyberresilienz zu stärken.
Welche Cyberbedrohungen stellen Krankenhäuser aktuell vor die größten Herausforderungen?
Philipp Plum: Aus meiner Sicht stellen Ransomware-Angriffe die größte Gefahr dar. Eine erfolgreiche Attacke verschlüsselt nicht nur kritische Informationen, sie kann den gesamten Betrieb zum Stocken bringen. Im schlimmsten Fall gefährdet ein solcher Angriff die Patientenversorgung, indem digitale Medikationspläne nicht mehr einsehbar sind oder Operationstermine verschoben werden müssen.
Zugleich kämpfen Krankenhäuser mit ähnlichen Problemen wie viele andere Organisationen: Der Fachkräftemangel in der IT erhöht die Belastung für Mitarbeitende, die sich neben der IT-Sicherheit um die gesamte Infrastruktur des Krankenhauses kümmern müssen. Im Ernstfall kann das dazu führen, dass ein Angriff oder eine Datenpanne länger unentdeckt bleiben.
Welche Angriffsszenarien werden von Krankenhäusern aus Ihrer Sicht noch unterschätzt?
Philipp Plum: Gerade Phishing stellt die Sicherheit von Krankenhäusern auf die Probe. Die Angriffe beginnen mit einer scheinbar harmlosen E-Mail und öffnen Hackern die Tür zu Netzwerk und Daten. Cyberkriminelle setzen verstärkt auf künstliche Intelligenz, um Informationen zu ihren Zielen zu sammeln und Angriffe zu automatisieren. Aus diesem Grund sollten Gesundheitsorganisationen gezielt in E-Mail-Sicherheit und den Schutz der digitalen Identitäten ihrer Mitarbeiter investieren.
Es muss noch nicht mal ein Mitarbeitender eines Krankenhauses sein, der auf eine Phishing-E-Mail hereinfällt: Viele Cyberangriffe auf Krankenhäuser, Kliniken & Co. erfolgen über die Lieferkette – etwa über Dienstleister und Zulieferer mit Zugang zu deren Netzwerken.
Warum sind Krankenhäuser für Cyberkriminelle ein besonders attraktives Ziel?
Philipp Plum: Krankenhäuser speichern Gesundheitsinformationen und damit die persönlichsten Daten eines Menschen. Verkaufen Hacker sie im Darknet, bringt das ihnen bares Geld ein. Gleichzeitig gefährdet ein Ausfall der IT-Systeme die Versorgung von Patienten und so deren Gesundheit.
Erfolgreiche Angriffe wiegen deshalb umso schwerer. Auf Entscheidern in Krankenhäusern lastet ein enormer Druck, Daten zu schützen und den Betrieb am Laufen zu halten. Sie sind so eher gewillt, Lösegeldforderungen von Cyberkriminellen zu erfüllen, beispielsweise bei einer Ransomware-Attacke.
Auch in dieser Zwangslage sollten Krankenhäuser den Erpressungsversuchen nicht nachgeben: Eine Zahlung kann sie zum Ziel weiterer Forderungen machen und garantiert weder eine Wiederherstellung ihrer Daten noch ein Ende des Angriffs.
Welche Erkenntnisse liefern aktuelle Erfahrungen und Daten zur Cyberbedrohung im Gesundheitswesen?
Philipp Plum: Aktuell zeigt sich: Das deutsche Gesundheitswesen sieht sich gegen viele Gefahren gewappnet. Die überwiegende Mehrheit verfügt über einen IT-Notfallplan, viele davon testen ihn regelmäßig. Doch immer wieder kommt es zu erfolgreichen Cyberangriffen. Krankenhäuser wissen um die Bedrohungslage und wollen zukünftig verstärkt in IT-Sicherheitstechnologien investieren, die sie vor Cyberangriffen schützen.
Wo sollten Krankenhäuser ansetzen, wenn sie ihre Cyberresilienz kurzfristig verbessern wollen?
Philipp Plum: Vor allem der Schutz digitaler Identitäten muss für Krankenhäuser im Vordergrund stehen. Eine Multi-Faktor-Authentifizierung für Mitarbeiterkonten minimiert den Schaden nach einer erfolgreichen Phishing-Attacke. Selbst wenn Cyberkriminelle an Zugangsdaten gelangen, können sie nicht auf wertvolle Daten im Netzwerk zugreifen.
Zudem müssen Krankenhäuser ihre IT-Teams mit geeigneten Lösungen entlasten: Schutztechnologien wie Endpoint Detection and Response (EDR) und Managed Detection and Response (MDR) helfen Gesundheitsbetrieben bei der Sicherung ihres Netzwerks und bei der Erkennung von Sicherheitsvorfällen.
Dabei darf nicht vergessen werden: Cybersicherheit ist eine dauerhafte Aufgabe, die über kurzfristige Maßnahmen hinausgeht.
Über das Webinar:
Cyberresilienz im Krankenhaus – Aktuelle Risiken & Lösungen am 21.Oktober 2026 | 14.00 - 15.00 Uhr
Erfahren Sie, wie Krankenhäuser aktuelle Cyberrisiken bewerten, welche Rolle NIS2 spielt und mit welchen Maßnahmen sie ihre Cyberresilienz stärken. Wie diese Anforderungen im Krankenhaus konkret umgesetzt werden können und welche Maßnahmen dabei besonders relevant sind, erläutert Hannes Schwarz gemeinsam mit Philipp Plum im Webinar:
Cyberresilienz im Krankenhaus – Aktuelle Risiken & Lösungen
21. Oktober 2026 | 14:00–15:00 Uhr
Die Antworten auf alle Fragen aus diesem Interview sowie konkrete Szenarien und Handlungsempfehlungen für den Krankenhausalltag erhalten Sie im Webinar.
Jetzt anmelden und am 21.10.2026 dabei sein.
In Kooperation mit dem Krankenhaus-IT Journal.