Drittparteien als ein zentraler Bestandteil moderner Angriffsflächen im Gesundheitswesen
Während die digitale Transformation die gegenseitige Abhängigkeit und Vernetzung von Unternehmen sowie Gesundheitseinrichtungen stetig vorantreibt, laufen Governance- und Sicherheitsmodelle dieser Entwicklung oft noch hinterher. Das Ergebnis: Eine strukturelle Diskrepanz zwischen technischer Vernetzung und kontrollierter Risikosteuerung.
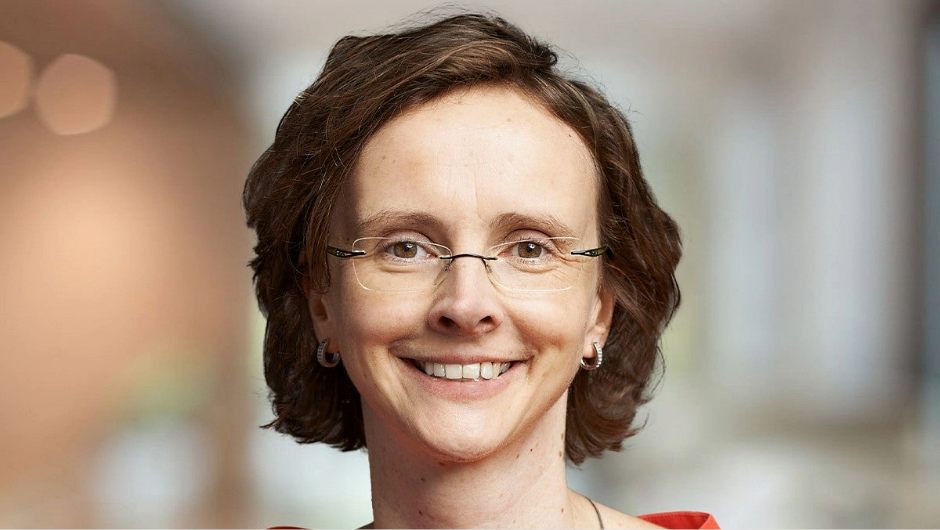
Bild: Nouha Schönbrunn, Mitgründerin und Geschäftsführerin der Schönbrunn TASC GmbH
Für Angreifer im Netz ein gefundenes Einfallstor, um kritische Systeme zu kompromittieren und an sensible Daten und Informationen zu gelangen – beispielsweise an Patientendaten, medizinische Behandlungsinformationen oder Daten aus Krankenhaus-informationssystemen, die direkt die Verfügbarkeit und Sicherheit der medizinischen Versorgung und den Krankenhausbetrieb beeinflussen können. Organisationen, die Third Party Risk Management (TPRM) weiterhin primär als Beschaffungs- oder Compliance-Prozess verstehen, riskieren schwerwiegende Auswirkungen auf die gesamte Lieferkette. Neben regulatorischen Anforderungen bedarf es daher einer kontinuierlichen operativen Steuerung von Drittparteirisiken über den gesamten Lebenszyklus hinweg.
Kompromittierte Drittparteien können Angriffe auf Tausende nachgelagerte Organisationen ermöglichen. Laut dem Verizon DBIR 2025* hat sich die Beteiligung Dritter an bestätigten Datenschutzverletzungen innerhalb eines Jahres von 15 auf 30 Prozent verdoppelt. Erschreckend, aber nicht überraschend, denn Unternehmen verlagern nicht nur einzelne Funktionen nach außen, sondern vernetzen externe Systeme tief mit internen Kernprozessen:
Cloud-Anbieter hosten kritische Workloads von Tausenden von Organisationen, APIs und SaaS-Lösungen sind tief in ERP- und Identitätssysteme integriert und Managed Service Provider betreiben teilweise die gesamte IT-Infrastruktur klinischer Einrichtungen. Die immer komplexer werdende Vernetzung digitaler Ökosysteme führt dazu, dass Abhängigkeiten nicht nur zunehmen, sondern zugleich an kritischer Bedeutung gewinnen. Welche Folgen daraus entstehen können, zeigte im Jahr 2024 der Cyberangriff auf das US-amerikanische Unternehmen für Gesundheits-IT und Abrechnungsdienstleistungen Change Healthcare. Nach einem Ransomware-Angriff mussten zentrale Systeme abgeschaltet werden und es folgten Verzögerungen bei der Patientenversorgung sowie Probleme bei der Abrechnung und Kostenerstattung.
SBOM als Schlüssel zur Transparenz
Die zentrale Frage, die sich Organisationen stellen müssen, darf schon lange nicht mehr lauten: Nutzen wir Drittanbieter? Sondern: Verstehen wir die Angriffsfläche, die durch unsere Drittanbieter- und Softwareabhängigkeiten entsteht? Und hier liegt das größte Defizit der meisten Organisationen. Vielen fehlt Transparenz über ihre Software-Lieferkette. Die Software Bill of Materials (SBOM) entwickelt sich deshalb zunehmend zu einem wichtigen Instrument, um eingesetzte Softwarekomponenten und Abhängigkeiten nachvollziehbar zu machen. Ohne Transparenz hinsichtlich der Softwarezusammensetzung können Einrichtungen nur eingeschränkt:
- das Risiko einschätzen
- Schwachstellen effizient verwalten
- Sicherheitsangaben von Lieferanten überprüfen
- Risiken durch vierte Parteien verstehen
- bei Vorfällen schnell reagieren
- die Einhaltung gesetzlicher Sorgfaltspflichten nachweisen
SBOMs sind technische Transparenzinstrumente und liefern wichtige Grundlagen für das Software-Lieferkettenrisikomanagement.
Neue Gefahren durch Künstliche Intelligenz
Zusätzliche Risikodimensionen entstehen durch den Einsatz externer KI-Dienste. Bereits bestehende TPRM-Prozesse müssen um KI-Risikoprüfungen von Drittanbietern ergänzt werden. Für eine erste Bewertung sollten Gesundheitseinrichtungen wissen, welche Datenquellen, Modelle und technischen Abhängigkeiten den eingesetzten KI-Systemen zugrunde liegen. Hinzu kommen Einblicke in die KI-Governance- und Risikomanagementprozesse des Anbieters, die Überprüfung, ob regulatorische Anforderungen eingehalten werden, und die Klärung der Verantwortlichkeiten im Lebenszyklus der KI-Systeme.
Das setzt voraus, dass Anbieter und Gesundheitseinrichtungen Transparenz über ihre eingesetzten KI-Systeme schaffen. Die Realität sieht jedoch anders aus:
In einer Studie des Enterprise-Softwareunternehmens Optro wurden 800 Fachleute aus den Bereichen IT, Security, Audit und GRC (Governance, Risk, Compliance) zum Thema Sicherheitsgefahren durch KI befragt ¹. Nur 34 Prozent der befragten Unternehmen führen ein formales Inventar ihrer eingesetzten KI-Modelle. Hinzu kommt, dass die meisten über keine wirksame technische Kontrolle verfügen. Nur 18 Prozent geben an, nicht autorisierte KI-Domains automatisch zu blockieren. Häufig sind sich Mitarbeiter über den Einsatz von eingebetteter KI in Drittanbieter-Tools nicht bewusst. 56 Prozent geben an, KI in Drittanbieter-Tools zu nutzen, ohne es als KI wahrzunehmen – sei es in der klinischen Dokumentation oder in der Planung von Behandlungsabläufen innerhalb von Krankenhäusern und Gesundheitseinrichtungen.
Penetrationstests und Red Teaming zur Prüfung von Drittparteirisiken
Die genannten Governance-Instrumente – SBOM, KI-Risikoprüfung, regulatorische Pflichten – schaffen Transparenz und Verantwortlichkeit. Wie wirksam die Sicherheitsmaßnahmen eines Drittanbieters sind, lässt sich damit jedoch nicht abschließend beantworten. Sicherheitsfragebögen beruhen oft auf Selbstauskünften; Zertifikate bestätigen definierte Prüfungsumfänge. Beide liefern jedoch keinen vollständigen Nachweis darüber, welche Schwachstellen Angreifer ausnutzen können. Laut einer Analyse von SecurityScorecard gingen 2024 rund 32 Prozent aller Datenschutzverletzungen im Gesundheitswesen auf kompromittierte Drittparteien zurück². Bei Ransomware-Angriffen ist Drittanbieter-Zugang laut OnSecurity sogar an rund 41 Prozent der Vorfälle beteiligt³. Der Ransomware-Angriff auf den IT-Dienstleister Kaseya im Jahr 2021 zeigte, wie eine kompromittierte IT-Management-Plattform zahlreiche Managed Service Provider und deren Kunden gefährden kann – ein Muster, das sich in der eng vernetzten Gesundheits-IT mit ihren Abrechnungs-, Bildgebungs- und Krankenhausinformationssystemen leicht wiederholen lässt.
Penetrationstests und RedTeaming können diese Prüfung gezielt ergänzen: Sie simulieren reale Angriffe auf Schnittstellen, Fernwartungszugänge und Cloud-Anbindungen von Drittanbietern und prüfen, ob eine kompromittierte Lieferantenumgebung tatsächlich eine Route in die eigene Systemlandschaft öffnet. Für Gesundheitseinrichtungen bedeutet das konkret: regelmäßige, risikobasierte Tests kritischer Drittanbieteranbindungen – insbesondere jener mit Zugriff auf Patientendaten oder klinische Systeme – als fester Bestandteil des TPRM-Lebenszyklus, ergänzt durch Red-Teaming-Übungen, die gezielt laterale Bewegung vom Anbieternetz in Kliniksysteme testen. Nur wer kritische Drittanbieteranbindungen gezielt auf Schwachstellen prüft, bevor es ein Krimineller tut, gewinnt belastbare Erkenntnisse darüber, inwieweit Verfügbarkeit und Integrität der Patientenversorgung durch Drittparteien gefährdet sein können.
Regulatorische Verschärfungen mit NIS2 und dem Cyber Resilience Act
Datenschutzbestimmungen verpflichten Organisationen dazu, bei der Einbindung von Drittparteien die einschlägigen Datenschutzanforderungen einzuhalten und deren Umsetzung angemessen zu kontrollieren. Dies muss im eigenen Interesse liegen, da im Schadensfall auch das beauftragende Unternehmen haften kann und sowohl Reputationsschäden als auch Bußgelder drohen können. Outsourcing entbindet nicht von der eigenen regulatorischen Verantwortung, sondern vergrößert die Angriffsfläche und die Rechenschaftspflicht.
Gesundheitseinrichtungen und Organisationen, die von der NIS2-Regulierung betroffen sind, sind verpflichtet, Lieferkettenrisiken risikobasiert zu bewerten und zu steuern sowie Sicherheitsanforderungen entsprechend dem Schutzbedarf und den identifizierten Risiken vertraglich zu berücksichtigen. Auch Abhängigkeiten von Unterauftragnehmern sollten im Rahmen der risikobasierten Lieferkettenbewertung berücksichtigt werden. Mit dem Cyber Resilience Act (CRA) wird erstmals auf EU-Ebene die Sicherheit von Produkten mit digitalen Elementen systematisch reguliert. Hersteller führen eine Cybersicherheitsrisikobewertung durch und gewährleisten die Behandlung von Schwachstellen während des festgelegten Unterstützungszeitraums. Durch technische Dokumentation und geeignete Konformitätsbewertungsverfahren werden Nachweise erbracht, dass die Produkte den festgelegten Anforderungen entsprechen.
Es zeigt sich: TPRM darf nicht als Nebenaufgabe verstanden werden, sondern muss fest in Gesundheitseinrichtungen verankert sein. Nur so sind Organisationen in der Lage, den kontinuierlich neu entstehenden Risiken wirksam zu begegnen und angemessen auf sie zu reagieren.
* 2025-dbir-data-breach-investigations-report.pdf
¹ Optro-EB-human-behavior-the-ai-risk-surface-grc-cant-ignore.pdf
² more-than-one-third-data-breaches-third-party-compromises
³ penetration-testing-for-third-party-risk-management-what-cisos-should-know
Über die Schönbrunn TASC GmbH
Die Schönbrunn TASC GmbH ist ein spezialisierter Anbieter für Cyber-Resilienz und IT-Sicherheitslösungen im DACH-Raum. TASC steht für Training, Audit, System und Consulting und verbindet technische Exzellenz mit managementorientierter Sicherheitsstrategie nach dem Leitprinzip Security-by-Design.
Das Unternehmen unterstützt Organisationen mit praxisnahen Trainings und international anerkannten Zertifizierungen (u. a. Security+, CEH, CISSP, CRISC®, CISM®) über seine akkreditierte Trainingsakademie. Darüber hinaus prüfen zertifizierte Berater und Penetrationstester IT-Infrastrukturen unter realistischen Bedingungen – von Anwendungssicherheit und Passwort-Checks bis hin zu OSINT- und Darknet-Analysen. Ergänzend begleitet Schönbrunn TASC Unternehmen bei der Umsetzung regulatorischer Anforderungen wie ISO 27001, NIS2, DORA und TISAX® sowie beim Aufbau nachhaltiger Informationssicherheits-Managementsysteme (ISMS).
Gegründet 2021, betreut Schönbrunn TASC vom Hauptsitz in Leonberg aus heute mehr als 200 Kunden. https://www.schoenbrunn-tasc.de/
Quelle: Schönbrunn TASC – Autor: Nouha Schönbrunn, Mitgründerin und Geschäftsführerin der Schönbrunn TASC GmbH, übermittelt durch echolot pr
Bild: Nouha Schönbrunn, Mitgründerin und Geschäftsführerin der Schönbrunn TASC GmbH